การตั้งค่า MikroTik RouterOS v7 สำหรับการทำ BGP Route Reflector บนระบบ Multi-Branch
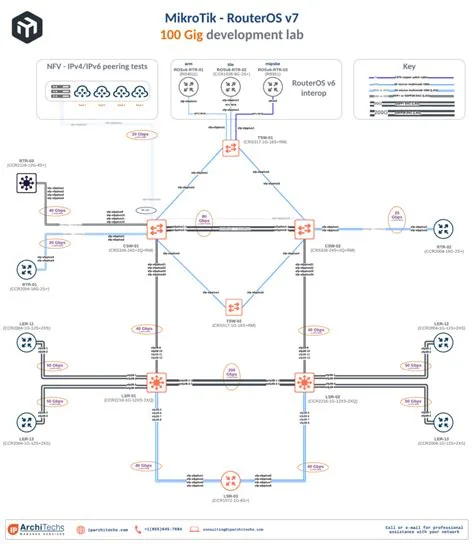
ปัญหาหน้างานที่พบในระบบ Multi-Branch
เมื่อเร็วๆ นี้ บริษัทผู้ให้บริการด้านโลจิสติกส์รายใหญ่โทรแจ้งทีมเราในช่วงเช้าตรู่ ปัญหาคือการเชื่อมโยงข้อมูลระหว่างสำนักงานใหญ่กับสาขาย่อยกว่า 50 แห่งล่ม เนื่องจากเส้นทาง BGP ที่กำหนดไว้ไม่สมบูรณ์ ส่งผลให้ข้อมูลสำคัญไม่สามารถซิงค์ได้ทันเวลา เช่น ระบบติดตามสินค้าและฐานข้อมูลลูกค้า ทีม SIAM-LOGIN จึงต้องเข้ามาออกแบบการทำ BGP Route Reflector เพื่อแก้ไขปัญหานี้ พร้อมเพิ่มความเสถียรของระบบ
สเปกฮาร์ดแวร์และสถาปัตยกรรมที่ใช้
สำหรับงานนี้ เราเลือกใช้ MikroTik CCR2004-1G-12S+2XS ซึ่งมีคุณสมบัติดังนี้:
- CPU: 64-bit ARMv8-A Cortex-A57 Processor
- Throughput: สูงสุด 10 Gbps
- Interfaces: 12x SFP+ (10G), 2x SFP28 (25G)
- RouterOS: v7.14 (หรือใหม่กว่า)
Router นี้เหมาะสำหรับการจัดการเครือข่ายองค์กรที่มีความซับซ้อน และรองรับการทำงานในระบบ Multi-Branch
ตารางพารามิเตอร์เชิงวิศวกรรม
| พารามิเตอร์ | ค่าแนะนำ | คำอธิบาย |
|---|---|---|
| Router ID | 192.168.0.1 | IP Address ที่ใช้กำหนดตัวตนของ Route Reflector |
| BGP AS Number | 65001 | หมายเลข Autonomous System ขององค์กร |
| Reflector Clients | 192.168.1.0/24 | IP Range ของสาขาย่อยที่ทำ Peering |
คำสั่ง CLI สำหรับการตั้งค่า BGP Route Reflector
# ตั้งค่า Router ID สำหรับ Route Reflector
/routing bgp instance
set default router-id=192.168.0.1 as=65001

# กำหนด Peering สำหรับเครือข่าย Multi-Branch
/routing bgp peer
add name=branch1 remote-address=192.168.1.2 remote-as=65001 ttl=default
add name=branch2 remote-address=192.168.1.3 remote-as=65001 ttl=default

# เปิดใช้งาน Route Reflector
/routing bgp instance
set default reflector=yes
คำอธิบาย:
router-id: กำหนด IP Address ให้ Route Reflector เพื่อให้สามารถระบุตัวตนในระบบได้remote-address: IP Address ของเพื่อนบ้าน (Peer) ในแต่ละสาขาreflector: เปิดใช้งานคุณสมบัติ Route Reflector
TTL ต่ำเกินไปใน Peer เพราะอาจทำให้การเชื่อมต่อขาดช่วงเมื่อเส้นทางมีหลาย Hop
ขั้นตอนการตรวจสอบสถานะและแก้ปัญหา
หลังจากตั้งค่าทั้งหมดแล้ว ให้ทำการตรวจสอบสถานะดังนี้:
- ใช้คำสั่ง
/routing bgp peer printเพื่อตรวจสอบสถานะของ Peering - ตรวจสอบเส้นทางด้วย
/ip route printเพื่อยืนยันว่า Route ถูก Reflect กลับไปยัง Client - ทดสอบ Ping ไปยัง IP ของ Branch เพื่อยืนยันการเชื่อมต่อ
หากการตั้งค่าไม่ทำงาน ให้ตรวจสอบ Log ด้วยคำสั่ง /log print เพื่อดู Error ที่เกิดขึ้น
คำถามที่พบบ่อย (FAQ)
- สลับสายเน็ตสำรอง MikroTik ทำงานอย่างไรเมื่อเน็ตสายหลักล่ม?
ระบบสามารถตั้งค่า Recursive Routing เพื่อตรวจสอบสถานะ Gateway และสลับเส้นทางโดยอัตโนมัติ - ทำไมต้องเปิด Safe Mode ใน WinBox ก่อนวางสคริปต์ Failover?
เพื่อป้องกันการ Lock Out จากตัวอุปกรณ์ในกรณีที่สคริปต์ผิดพลาด - รองรับ MikroTik RouterOS v7 เวอร์ชันใดบ้าง?
การตั้งค่านี้รองรับตั้งแต่ RouterOS v7.12 เป็นต้นไป
สรุป
การตั้งค่า BGP Route Reflector บน MikroTik RouterOS v7 ช่วยเพิ่มความเสถียรในระบบ Multi-Branch โดยลดความซับซ้อนของการจัดการ Peering ระหว่างสาขา ทีมวิศวกร SIAM-LOGIN พร้อมช่วยคุณออกแบบและปรับแต่งระบบเครือข่ายขององค์กร ติดต่อเรา เพื่อรับคำปรึกษาเพิ่มเติม
อุปกรณ์ Network & PoE Switch แนะนำสำหรับโซลูชันองค์กร
ดูอุปกรณ์ทั้งหมด →คำถามที่พบบ่อยเกี่ยวกับบทความนี้ (FAQ)
Q: สลับสายเน็ตสำรอง MikroTik ทำงานอย่างไรเมื่อเน็ตสายหลักล่ม?
ระบบ Recursive Routing จะตรวจสอบสถานะ Gateway และสลับเส้นทางโดยอัตโนมัติเมื่อ Gateway หลักล่ม
Q: ทำไมต้องเปิด Safe Mode ใน WinBox ก่อนวางสคริปต์ Failover?
Safe Mode ช่วยป้องกันการ Lock Out จากระบบในกรณีที่คอนฟิกผิดพลาดหรือสคริปต์มีปัญหา
Q: รองรับ MikroTik RouterOS v7 เวอร์ชันใดบ้าง?
การตั้งค่านี้รองรับตั้งแต่ RouterOS v7.12 ขึ้นไป โดยแนะนำให้ใช้เวอร์ชันล่าสุดเพื่อความเสถียร
บทความที่น่าสนใจในหมวดเดียวกัน
ดูทั้งหมดในหมวดนี้ →ตั้งค่า MikroTik RouterOS v7 ทำ Dynamic Route Redistribution ระหว่าง OSPF และ BGP
เรียนรู้วิธีตั้งค่า MikroTik RouterOS v7 เพื่อทำ Dynamic Route Redistribution ระหว่าง OSPF และ BGP สำหรับองค์กร Multi-Branch ด้วยตัวอย่าง CLI และขั้นตอนการตรวจสอบระบบ
กู้คืนระบบองค์กรด้วยกลยุทธ์ 3-2-1 Backup และ MikroTik Failover v7
เรียนรู้กลยุทธ์ 3-2-1 Backup และวิธีตั้งค่า Failover บน MikroTik RouterOS v7 เพื่อปกป้องระบบองค์กรและลด Downtime ในกรณีเน็ตสายหลักล่ม
routing
<p><strong>การตั้งค่า Failover แบบ Recursive Routing บน MikroTik RouterOS v7</strong> ช่วยให้ระบบสลับไปใช้ ISP สำรองอัตโนมัติเมื่อเส้นทางหลักมีปัญหา โดยใช้การตรวจสอบสถานะผ่าน IP เป้าหมาย (Canary IP) เช่น 8.8.8.8 พร้อมการตั้งค่า Scope และ Target-Scope เพื่อควบคุมลำดับเส้นทาง เหมาะสำหรับองค์กรที่ต้องการอินเทอร์เน็ตที่เสถียรเพื่อรองรับบริการ ERP, VPN, และ Cloud</p><p>ตัวอย่างการตั้งค่า Dual-WAN รวมถึงการสร้าง Static Route, Recursive Default Route และ NAT พร้อมคำแนะนำการตรวจสอบและข้อควรระวัง เพื่อให้มั่นใจว่าระบบ Failover ทำงานอย่างถูกต้องและแม่นยำ</p>
ต้องการความช่วยเหลือหรือจ้างวางระบบ Network?
ทีมวิศวกร SIAM-LOGIN ยินดีให้คำปรึกษา ออกแบบระบบ และจัดส่งทีมเข้าติดตั้งหน้างาน