วิธีติดตั้งระบบ WiFi Hotspot ยืนยันตัวตน SMS & Social Login
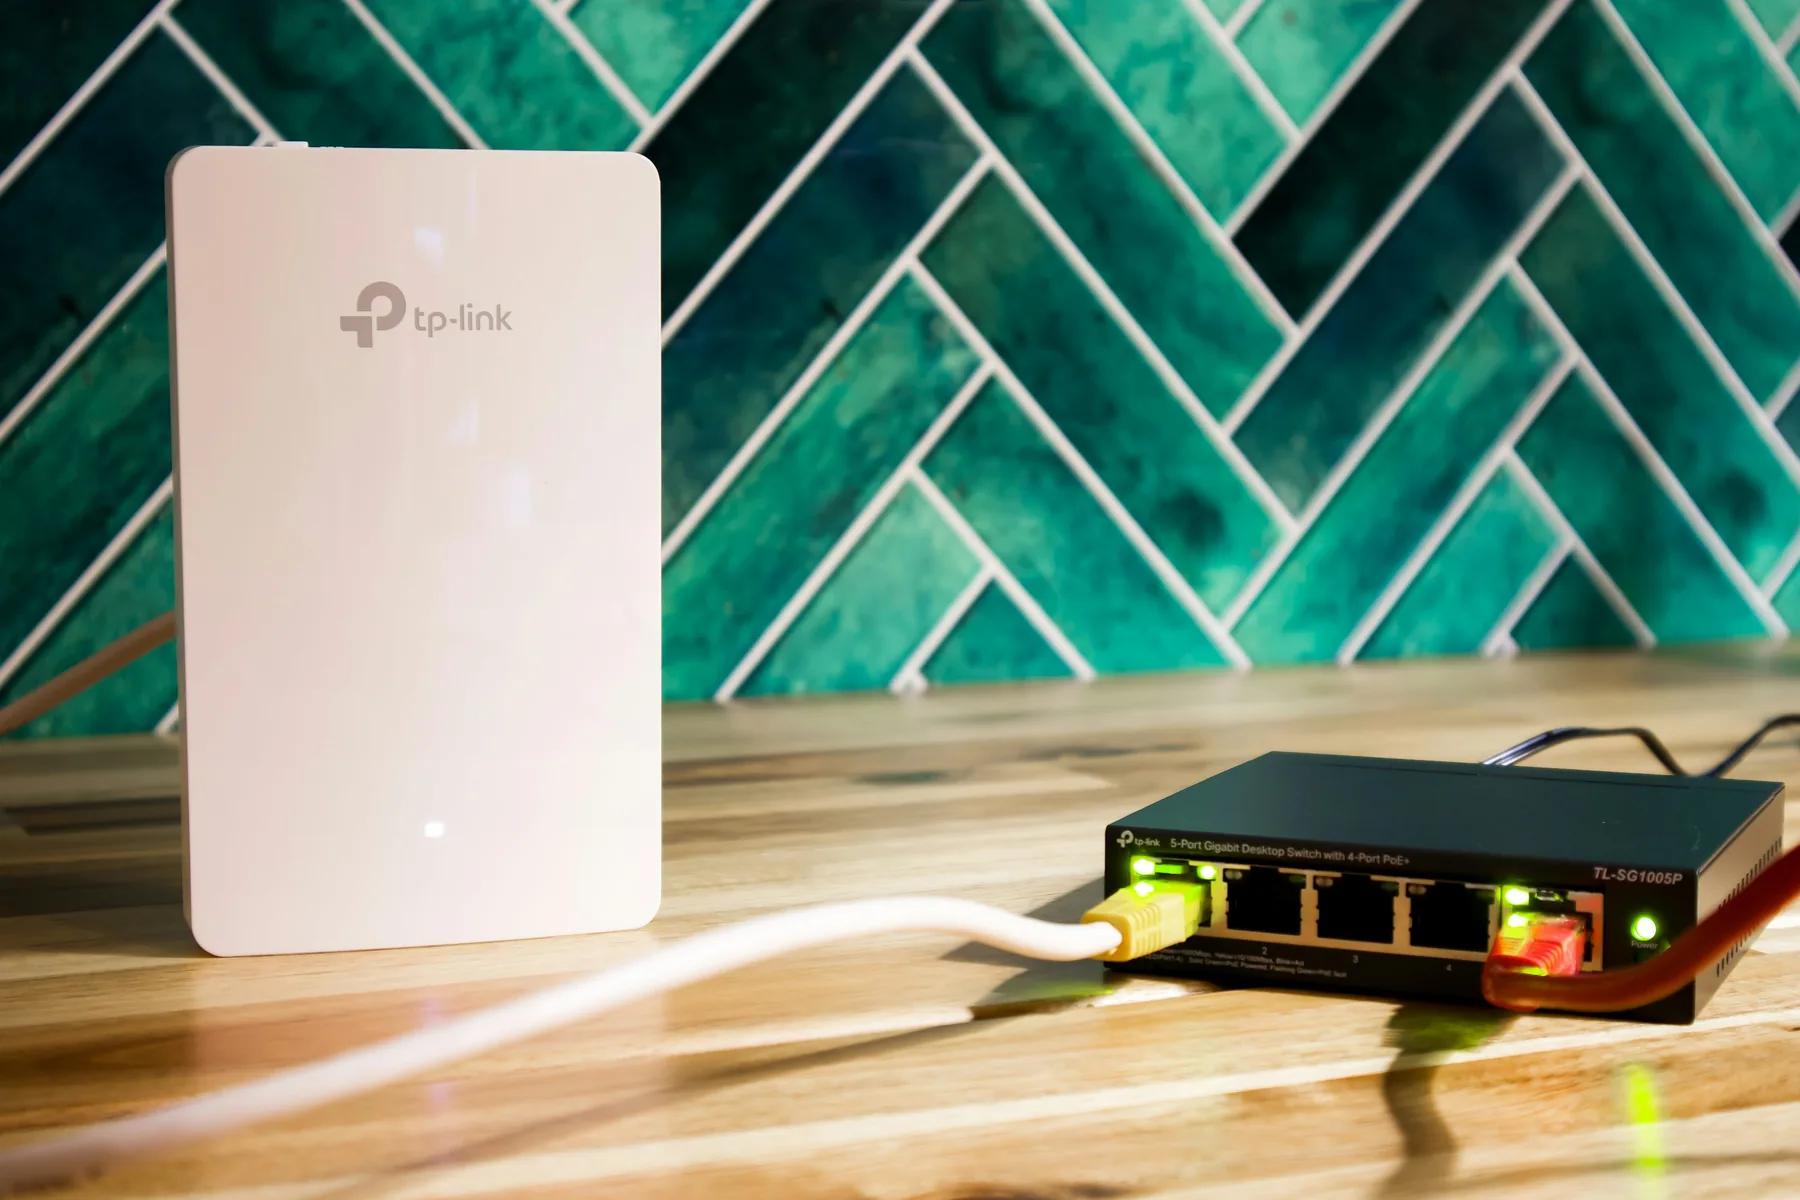
เจ้าของโครงการคอมมูนิตี้มอลล์ย่านรามอินทราส่งไลน์หาผมตอนสี่ทุ่มว่า "ช่างครับ ตำรวจส่งหนังสือขอข้อมูลการใช้งานเน็ตย้อนหลัง เพราะมีคนแอบมานั่งทำเรื่องผิดกฎหมายที่ร้านกาแฟในห้าง แต่ระบบเดิมแจกแค่รหัสผ่านกระดาษแผ่นเดียว ผมไม่มีข้อมูลยืนยันตัวตนอะไรเลย ทำยังไงดี?" เหตุการณ์คืนนั้นย้ำให้ผมเห็นชัดเจนว่า การเปิดให้อินเทอร์เน็ตฟรีแก่ผู้รับบริการโดยไม่มีระบบพิสูจน์ตัวตน ไม่เพียงแต่เสี่ยงโดนดึงแบนด์วิดท์จนเน็ตล่ม แต่ยังทำให้เจ้าของสถานที่เสี่ยงต่อการผิดกฎหมาย พ.ร.บ. คอมพิวเตอร์ อีกด้วยครับ
ทำไมรหัสผ่านกระดาษถึงไม่เพียงพอสำหรับธุรกิจบริการและคอมมูนิตี้มอลล์
ตลอด 10 ปีที่ผมวางระบบเครือข่ายให้คอมมูนิตี้มอลล์ โรงแรม และร้านค้าบริการ ธุรกิจส่วนใหญ่มักเริ่มต้นด้วยการใช้ Access Point แจกสัญญาณ แล้วเขียนรหัสผ่านติดไว้ที่เคาน์เตอร์ ผลลัพธ์ที่ตามมาคือคนที่ไม่ได้มาใช้บริการจริง เช่น เด็กนักเรียนนั่งแช่แอดมินเกม หรือคนที่อาศัยอยู่แถวนั้นแอบดึงสัญญาณไปใช้ จนลูกค้าจริงที่นั่งในร้านใช้งานไม่ได้เลย
การเปลี่ยนมาใช้ ระบบ WiFi Hotspot ยืนยันตัวตน ผ่าน SMS และ Social Login คือทางออกที่แก้ปัญหานี้ได้แบบถาวร ฝ่ายผู้ให้บริการได้เก็บข้อมูลผู้ใช้งานตามกฎหมายและสามารถนำไปต่อยอดทำการตลาด (CRM) ได้อย่างถูกต้องตาม พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล (PDPA) ส่วนผู้ใช้งานก็ได้ความสบายใจ สมัครเข้าใช้งานสะดวก ไม่ต้องเดินไปถาม Password จากพนักงาน
โครงสร้างสถาปัตยกรรมระบบ WiFi Hotspot ระดับมืออาชีพ
เวลาผมวางโครงสร้างระบบ WiFi สำหรับพื้นที่สาธารณะที่มีผู้ใช้งานจำนวนมาก ผมจะแบ่งส่วนประกอบหลักออกเป็น 4 ชั้น เพื่อความเสถียรและง่ายต่อการดูแลรักษาครับ
1. Core Router และ Captive Portal Gateway
ผมเลือกใช้ MikroTik ทำหน้าที่เป็น Gateway ดักจับการเชื่อมต่อ (Captive Portal) รวมถึงควบคุมความเร็ว Bandwidth ของผู้ใช้งานแต่ละราย (QoS) เพื่อไม่ให้ใครคนใดคนหนึ่งดึงสัญญาณจนกระทบคนอื่น
2. RADIUS Server และ ระบบ Authentication
ตัวกลางสำคัญที่ SIAM-LOGIN ใช้ในการพิสูจน์ตัวตนคือ RADIUS Server ซึ่งเชื่อมโยงเข้ากับ SMS Gateway เพื่อส่งรหัส OTP ยืนยันตัวตนผ่านเบอร์มือถือ และเชื่อมต่อ OAuth 2.0 สำหรับ Social Login ผ่าน LINE, Facebook หรือ Google ช่วยให้ลูกค้าเข้าใช้งานได้สะดวกยิ่งขึ้น
3. Enterprise Access Point
การใช้ Access Point ที่รองรับการแยก VLAN ชัดเจน เพื่อแบ่ง Traffic ของผู้ใช้งานทั่วไป ออกจากระบบภายใน เช่น เครื่องรูดบัตรชำระเงิน POS หรือกล้องวงจรปิด ป้องกันการถูกแฮกข้อมูลข้ามวงเครือข่าย
4. Centralized Log Storage
ระบบบันทึก Log การเข้าใช้อินเทอร์เน็ตที่เชื่อมต่อ MAC Address, IP Address และข้อมูลยืนยันตัวตนไว้อย่างครบถ้วน บันทึกลงใน Log Server ที่ปลอดภัยย้อนหลังอย่างน้อย 90 วัน ตามข้อบังคับทางกฎหมาย
4 ขั้นตอนการติดตั้งและเซ็ตอัประบบปฏิบัติงานจริงหน้างาน
สำหรับช่างเทคนิคหรือทีม IT ที่ต้องการนำไปประยุกต์ใช้งาน นี่คือขั้นตอนหลักที่ผมใช้ทำงานจริงในโครงการครับ
ขั้นที่ 1: วางโครงสร้าง VLAN บน MikroTik Router
เริ่มต้นด้วยการแยก Segment ออกจากกันอย่างเด็ดขาด กำหนด VLAN สำหรับ Management, VLAN สำหรับพนักงาน และ VLAN 30 สำหรับ Hotspot Guest เพื่อความปลอดภัยของข้อมูลองค์กร
ขั้นที่ 2: ตั้งค่า Captive Portal และ Walled Garden
สร้างหน้า Landing Page สำหรับเข้าสู่ระบบ และกำหนดค่า Walled Garden บน MikroTik ให้เปิดรับเฉพาะ Domain API ที่จำเป็น เช่น Domain สำหรับส่ง SMS OTP และ Domain ของ Social Login Provider (เช่น api.line.me, graph.facebook.com) ก่อนที่ผู้ใช้งานจะผ่านการพิสูจน์ตัวตน
ขั้นที่ 3: เชื่อมต่อ API SMS Gateway และ Social Auth
เขียน Script ให้หน้าเว็บส่งข้อมูลการลงทะเบียนไปยัง RADIUS Server เมื่อผู้ใช้กรอกเบอร์โทรศัพท์ ระบบจะส่ง SMS พร้อมรหัส OTP ทันที หรือหากเลือก Log in ผ่าน LINE ระบบจะดึง Unique ID ของผู้ใช้มาบันทึกเข้าฐานข้อมูล
ขั้นที่ 4: ตั้งค่าบันทึก Log และ Consent Form ตามกฎหมาย PDPA
ตรวจสอบให้แน่ใจว่าหน้าสมัครใช้งานมีช่องติ๊กยินยอมเงื่อนไขการใช้งาน (Terms & Conditions) และนโยบายความเป็นส่วนตัวตามกฎหมาย PDPA จากนั้นเปิดระบบบันทึก Traffic Log ส่งไปยัง Server จัดเก็บข้อมูลที่เตรียมไว้
บทเรียนจากหน้างานจริง: ปัญหาที่มักพบและวิธีป้องกัน
จากประสบการณ์ตรงของผม มีอยู่ 2 เรื่องสำคัญที่ถ้าไม่ระวัง ระบบอาจโดนร้องเรียนได้ครับ:
- SMS ส่งช้าหรือส่งไม่ผ่าน: หากใช้ SMS Provider ที่ไม่มีประสิทธิภาพ ลูกค้าจะนั่งรอ OTP นานจนหงุดหงิด ทางแก้ของผมคือการทำ Fallback System ให้ลูกค้าเลือก Login ผ่าน LINE หรือ Facebook แทนได้ทันที
- Domain ใน Walled Garden ไม่ครบ: การทำ Social Login มีการเรียกใช้ Domain เบื้องหลังหลายตัว หากใส่ใน Walled Garden ไม่ครบ หน้าเว็บจะค้างและ Login ไม่ผ่าน ควรทดสอบการต่อสัญญาณด้วยสมาร์ทโฟนทั้ง iOS และ Android ก่อนส่งมอบงานเสมอ
สรุป: WiFi Hotspot ที่ดีต้องปลอดภัย สอดคล้องกฎหมาย และสร้างมูลค่าให้ธุรกิจ
การลงทุนติดตั้ง ระบบ WiFi Hotspot ยืนยันตัวตน ผ่าน SMS และ Social Login ไม่ใช่แค่เรื่องของการปฏิบัติตามกฎหมายเก็บ Log เพียงอย่างเดียว แต่มันคือเครื่องมือสำคัญที่ช่วยปกป้องระบบเครือข่ายของคุณให้ปลอดภัย และเพิ่มโอกาสในการทำ Marketing กับลูกค้าที่มาใช้บริการจริง หากคุณกำลังวางแผนติดตั้งระบบเครือข่ายสำหรับคอมมูนิตี้มอลล์ หรือต้องการปรับปรุงระบบ Hotspot เดิม ทีมงาน SIAM-LOGIN พร้อมให้คำปรึกษาและออกแบบระบบที่เหมาะสมกับงบประมาณของคุณครับ
คำถามที่พบบ่อยเกี่ยวกับบทความนี้ (FAQ)
Q: การทำระบบ WiFi Hotspot ยืนยันตัวตนผ่าน SMS มีค่าใช้จ่ายต่อข้อความอย่างไร?
ปกติจะคิดค่าบริการตามจริงผ่าน SMS Gateway API อยู่ที่ประมาณ 0.20 - 0.50 บาทต่อข้อความ โดยเราสามารถตั้งค่าจำกัดจำนวน OTP ต่อเบอร์เพื่อควบคุมต้นทุนได้ครับ
Q: ทำไมต้องทำ Social Login ควบคู่ไปกับ SMS Gateway?
เพราะช่วยเพิ่มทางเลือกและความสะดวกรวดเร็วให้ลูกค้า โดยเฉพาะชาวต่างชาติที่ไม่มีเบอร์โทรศัพท์ไทย รวมถึงช่วยลดต้นทุนค่า SMS สำหรับลูกค้าประจำที่เคยยืนยันตัวตนแล้วครับ
Q: ระบบ WiFi Hotspot ยืนยันตัวตน ต้องเก็บ Log ย้อนหลังกี่วัน?
ตาม พ.ร.บ. คอมพิวเตอร์ กำหนดให้ผู้ให้บริการต้องบันทึกและจัดเก็บ Log การใช้งานย้อนหลังอย่างน้อย 90 วัน และในกรณีจำเป็นอาจต้องเก็บได้สูงสุดถึง 2 ปีตามคำสั่งเจ้าหน้าที่ครับ
ต้องการความช่วยเหลือหรือจ้างวางระบบ Network?
ทีมวิศวกร SIAM-LOGIN ยินดีให้คำปรึกษา ออกแบบระบบ และจัดส่งทีมเข้าติดตั้งหน้างาน