วิธีตั้งค่า Captive Portal ทำระบบยืนยันตัวตน WiFi ผ่าน Social Login และ SMS Authenticate สำหรับธุรกิจบริการ
ทำความเข้าใจระบบ Captive Portal และความสำคัญต่อธุรกิจบริการ
ในยุคที่อินเทอร์เน็ตกลายเป็นปัจจัยสำคัญสำหรับธุรกิจบริการ เช่น โรงแรม, รีสอร์ท, ร้านกาแฟ, โรงพยาบาล และ Co-Working Space การให้บริการ Free WiFi แก่ลูกค้าไม่ได้เป็นเพียงสวัสดิการเสริมอีกต่อไป แต่เป็นเครื่องมือสำคัญในการสร้างความประทับใจ การทำตลาดเชิงดิจิทัล (Digital Marketing) และการจัดเก็บข้อมูลลูกค้าอย่างมีประสิทธิภาพ
Captive Portal คือ หน้าเว็บต้อนรับ (Landing Page) ที่แสดงขึ้นมาโดยอัตโนมัติเมื่อผู้ใช้งานเชื่อมต่อกับสัญญาณ WiFi ก่อนที่จะได้รับสิทธิ์ให้ใช้งานอินเทอร์เน็ต การทำระบบ Captive Portal ร่วมกับ Social Login (เช่น LINE, Facebook, Google) และ SMS OTP Authentication จะช่วยให้ธุรกิจสามารถระบุตัวตนผู้ใช้งานได้อย่างแม่นยำ พร้อมทั้งปฏิบัติตามข้อกำหนดทางกฎหมาย เช่น พ.ร.บ. ว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ และกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA)
สถาปัตยกรรมระบบ (System Architecture) และอุปกรณ์ที่ใช้ในการติดตั้ง
การออกแบบระบบ Authenticate WiFi ที่มีความเสถียรและรองรับผู้ใช้งานจำนวนมาก จำเป็นต้องมีองค์ประกอบของสถาปัตยกรรมเครือข่ายดังต่อไปนี้:
- Gateway Router (MikroTik): ทำหน้าที่เป็น Hotspot Controller, จัดการ DHCP Server, Bandwidth Management (Queue), และเป็นจุดดักจับ Traffic เพื่อ Redirect ไปยังหน้า Captive Portal
- RADIUS Server / Cloud Authentication Platform: เครื่องเซิร์ฟเวอร์ที่ทำหน้าที่ตรวจสอบสิทธิ์ (Authentication), กำหนดสิทธิ์ (Authorization), และบันทึกเวลาการใช้งาน (Accounting)
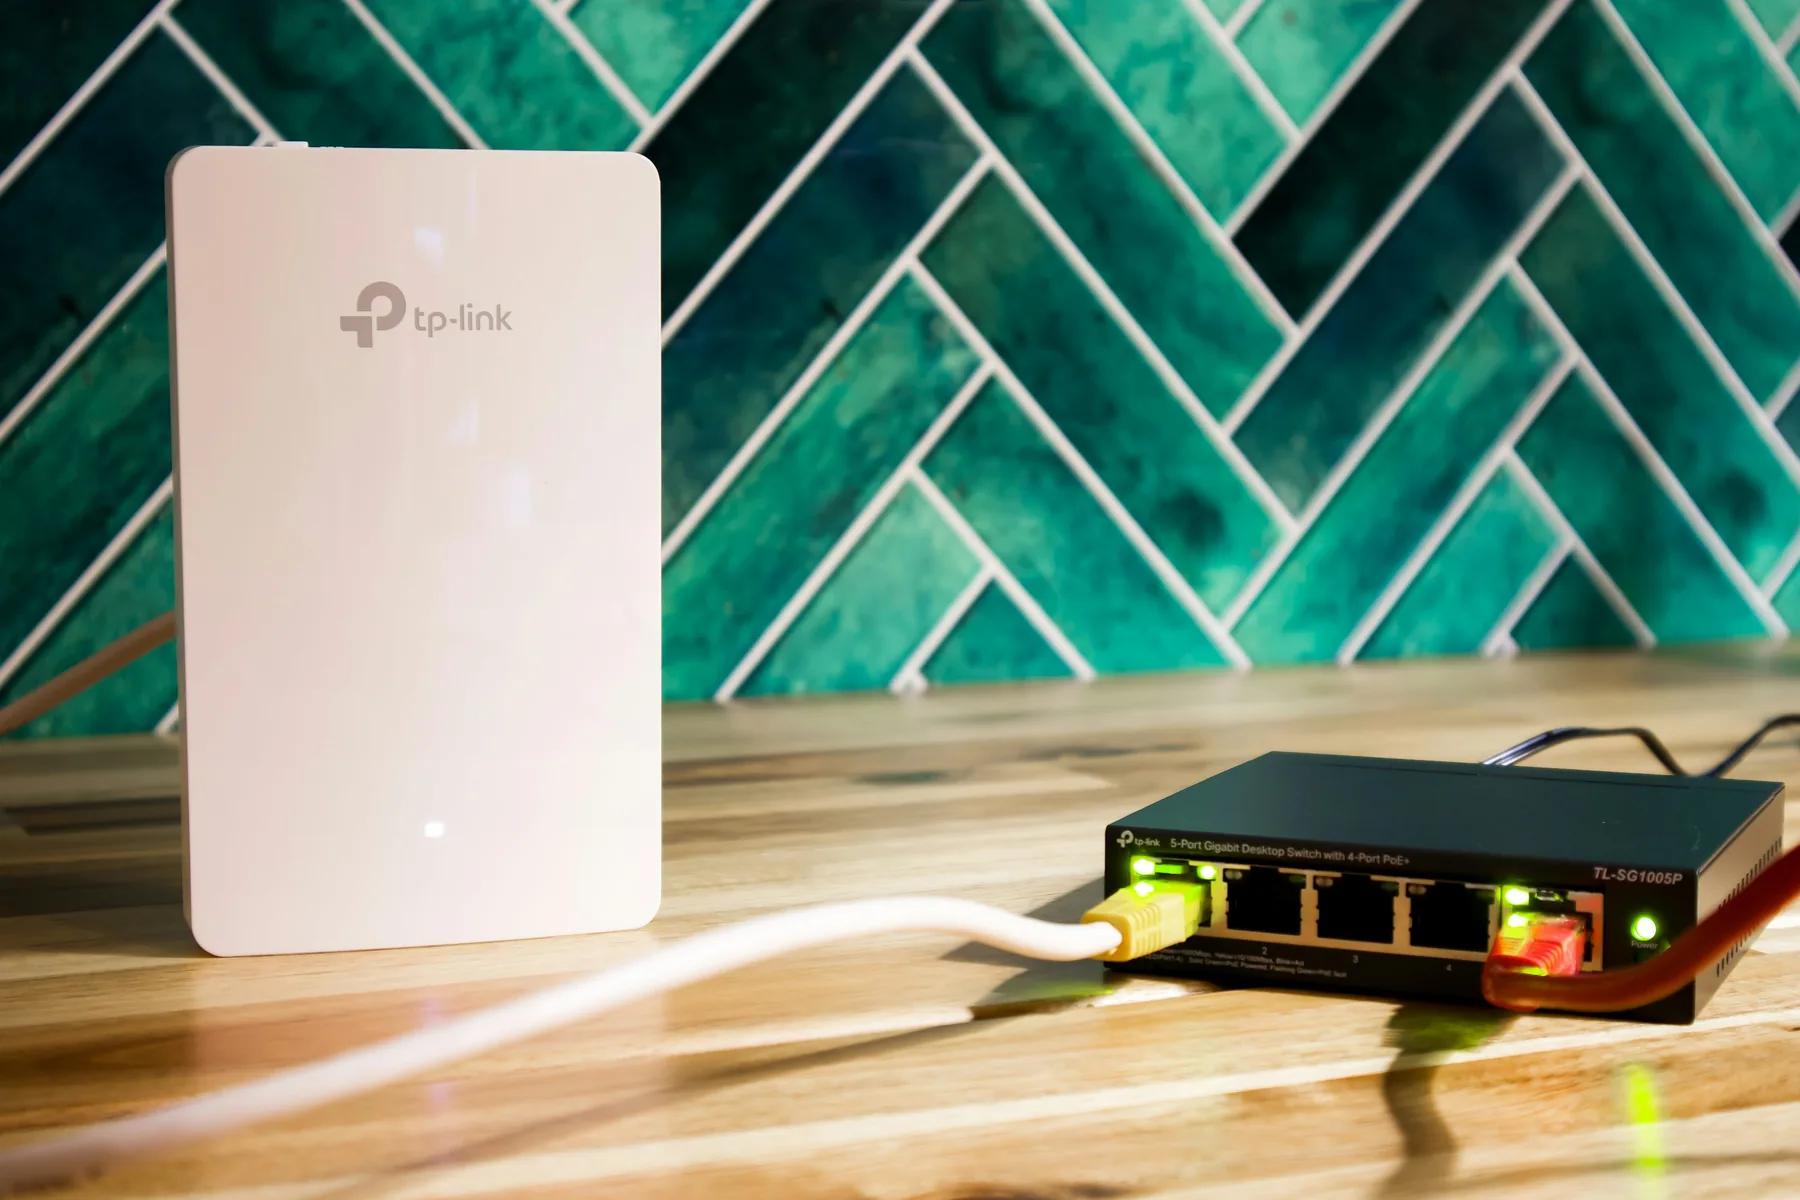
- Access Point (AP): อุปกรณ์กระจายสัญญาณ WiFi ที่รองรับการแยก VLAN (SSID to VLAN Tagging) เพื่อแยก Traffic ระหว่างพนักงานและผู้มาติดต่อ (Guest)
- SMS Gateway & Social OAuth APIs: ช่องทางเชื่อมต่อภายนอกสำหรับส่งรหัส OTP ผ่านข้อความ SMS และการยืนยันตัวตนผ่าน OAuth 2.0 ของผู้ให้บริการ Social Media
ขั้นตอนการตั้งค่า Captive Portal และระบบยืนยันตัวตน
1. การจัดสรร VLAN และ IP Subnet สำหรับ Guest Network
เริ่มต้นด้วยการแยก Traffic ของ Guest WiFi ออกจากเครือข่ายหลักขององค์กรเพื่อความปลอดภัย โดยกำหนด VLAN ID บน MikroTik Router เช่น VLAN 20 (Guest Network) พร้อมกำหนด IP Subnet เช่น 192.168.20.0/24 และตั้งค่า DHCP Server ให้แจก IP Address รวมถึง DNS Server ที่เหมาะสม
2. การเปิดใช้งาน MikroTik Hotspot และเชื่อมต่อ RADIUS
เข้าสู่โปรแกรม Winbox เลือกเมนู IP -> Hotspot -> Hotspot Setup เพื่อสร้าง Hotspot Server บน Interface VLAN 20 จากนั้นตั้งค่าการเชื่อมต่อไปยัง RADIUS Server โดยเลือกใช้โปรโตคอล RADIUS ในเมนู Server Profiles แล้วติ๊กเลือก Use RADIUS พร้อมใส่ Secret Key และ IP Address ของ RADIUS Server
3. การคอนฟิก Walled Garden (Domain Exception List)
เนื่องจากก่อนที่ผู้ใช้จะทำการล็อกอิน อุปกรณ์จะยังไม่ได้รับสิทธิ์ท่องอินเทอร์เน็ต แต่การทำ Social Login (OAuth 2.0) และ SMS OTP จำเป็นต้องเรียกใช้ API จากภายนอก ดังนั้นวิศวกรต้องตั้งค่า Walled Garden บน MikroTik เพื่ออนุญาตให้ Traffic สามารถวิ่งไปยัง Domain Destination ของผู้ให้บริการได้โดยไม่ต้องผ่านการล็อกอิน เช่น:
*.facebook.comและ*.facebook.netสำหรับ Facebook Login*.line-apps.comและ*.line.meสำหรับ LINE Login*.accounts.google.comสำหรับ Google Sign-In- Domain Endpoint ของผู้ให้บริการ SMS Gateway API
4. การปรับแต่งหน้า Captive Portal และเชื่อมต่อระบบยืนยันตัวตน
อัปโหลดชุดไฟล์ HTML/CSS/JavaScript สำหรับหน้า Captive Portal เข้าไปยัง Router หรือโฮสติ้งหน้าเว็บ โดยกระบวนการยืนยันตัวตนจะทำงานดังนี้:
- กรณีเลือก SMS OTP: ผู้ใช้กรอกเบอร์โทรศัพท์ ระบบส่ง API ขอรหัส OTP ไปยัง SMS Gateway เมื่อผู้ใช้กรอกรหัสถูกต้อง ระบบ RADIUS จะส่งคำสั่ง
Access-Acceptกลับมายัง MikroTik เพื่อเปิดใช้งานอินเทอร์เน็ต - กรณีเลือก Social Login: ระบบเรียกใช้งาน OAuth 2.0 API เพื่อขอข้อมูลพื้นฐาน (ชื่อ, อีเมล) จากนั้นส่ง Session Token กลับมาติตดั้งสิทธิ์บน RADIUS Server
การจัดเก็บ Traffic Log ตาม พ.ร.บ. คอมพิวเตอร์ และ PDPA
องค์กรและธุรกิจบริการที่ให้บริการ WiFi แก่บุคคลภายนอก มีหน้าที่ตามกฎหมายในการจัดเก็บข้อมูลจราจรทางคอมพิวเตอร์ (Log File) ไม่น้อยกว่า 90 วัน โดยต้องสามารถระบุตัวตนของผู้ใช้งาน (Identity Isolation) คู่กับ MAC Address, IP Address และเวลาที่เข้าใช้งานได้อย่างชัดเจน การยืนยันตัวตนด้วย SMS OTP หรือ Social Login จึงตอบโจทย์เรื่องการพิสูจน์ตัวตนได้ตรงตามเงื่อนไขทางกฎหมายอย่างสมบูรณ์
สรุปภาพรวมและข้อเสนอแนะจาก SIAM-LOGIN
การติดตั้งระบบ Captive Portal ที่รองรับ Social Login และ SMS Authentication ช่วยยกระดับความน่าเชื่อถือ เพิ่มความปลอดภัยในระบบเครือข่าย และช่วยให้ธุรกิจสามารถนำข้อมูลลูกค้าไปต่อยอดทางการตลาดได้อย่างมีประสิทธิภาพ หากองค์กรของคุณต้องการออกแบบ ติดตั้ง หรือปรับปรุงระบบ WiFi Hotspot ให้ได้มาตรฐานระดับมืออาชีพ ทีมวิศวกรเครือข่ายจาก SIAM-LOGIN พร้อมให้คำปรึกษาและดูแลระบบของคุณอย่างครบวงจร
คำถามที่พบบ่อยเกี่ยวกับบทความนี้ (FAQ)
Q: การทำ Walled Garden ใน MikroTik มีความสำคัญอย่างไรในการทำ Social Login?
Walled Garden ทำหน้าที่ปลดล็อคให้ผู้ใช้งานสามารถเข้าถึงชื่อโดเมน (Domain Names) หรือ IP Address ของผู้ให้บริการ Social Media (เช่น Facebook, LINE, Google) ได้ชั่วคราวขณะยังไม่ได้ยืนยันตัวตน หากไม่ได้ตั้งค่า Walled Garden ผู้ใช้งานจะไม่สามารถโหลดหน้าล็อกอินของ Social Login ขึ้นมาได้
Q: การยืนยันตัวตนด้วย SMS OTP และ Social Login สอดคล้องกับ พ.ร.บ. คอมพิวเตอร์ หรือไม่?
สอดคล้องอย่างสมบูรณ์ เนื่องจาก พ.ร.บ. คอมพิวเตอร์ กำหนดให้ผู้ให้บริการต้องระบุตัวบุคคลผู้ใช้งานจริงได้ ซึ่งเบอร์โทรศัพท์ที่ลงทะเบียนถูกต้อง หรือบัญชี Social Media ที่มีการตรวจสอบตัวตน ถือเป็นข้อมูลที่สามารถนำมาผูกกับ MAC Address และ Log การใช้งาน เพื่อยืนยันตัวบุคคลตามกฎหมายได้
Q: ทำไมถึงควรแยก VLAN สำหรับ Guest WiFi ออกจากระบบเครือข่ายภายในองค์กร?
การแยก VLAN ช่วยป้องกันไม่ให้ผู้ใช้งานภายนอก (Guest) แอบแฝงหรือสแกนเจอด้านในของเครือข่ายองค์กร เช่น เซิร์ฟเวอร์เก็บข้อมูล เครื่องพิมพ์ หรืออุปกรณ์ IoT ซึ่งเป็นการเพิ่มความปลอดภัยทางサイバー (Cybersecurity) และลดความเสี่ยงจากการถูกโจมตี
ต้องการความช่วยเหลือหรือจ้างวางระบบ Network?
ทีมวิศวกร SIAM-LOGIN ยินดีให้คำปรึกษา ออกแบบระบบ และจัดส่งทีมเข้าติดตั้งหน้างาน